Hạ Tầng Cloud VPC & Managed Kubernetes Chuẩn Enterprise

Triển khai Cluster K8s tự động trong vài phút trên nền tảng mạng cô lập bảo mật, sẵn sàng mở rộng tài nguyên tức thì theo thời gian thực.
Container

Bảng giá Cloud Kubernetes

Starter
1 × Standard-2
Demo K8s, CI/CD test, môi trường staging
470.000đ / tháng
  • 1 node: 2 vCPU · 4GB · 50GB SSD
  • Private network - 1 IPv4 included
  • Control plane miễn phí
PHỔ BIẾN
Production
3 × Standard-4
Web app, API, e-commerce — HA 3 node, chịu 1 node failure
2.340.000đ / tháng
  • 3 node: 4 vCPU · 8GB · 80GB SSD
  • Private network - 1 IPv4 included
  • Control plane miễn phí
Scale
3 × Standard-8
SaaS lớn, microservices nhiều service, CPU-intensive
4.080.000đ / tháng
  • 3 node: 8 vCPU · 16GB · 100GB SSD
  • Private network - 1 IPv4 included
  • Control plane miễn phí
Memory
3 × Memory-4
Database cluster, Redis, Elasticsearch, RAM-intensive
3.300.000đ / tháng
  • 3 node: 4 vCPU · 16GB · 80GB SSD
  • Private network - 1 IPv4 included
  • Control plane miễn phí

🧮 Tính chi phí cluster

Điều chỉnh cấu hình để xem ước tính chi phí thực tế

IPv4 bắt buộc & add-ons tùy chọn

Block Storage bổ sung
Storage dùng chung cho cluster · 3.000đ / GB / tháng
3.000đ/GB
Load Balancer
Chọn thêm khi cluster cần public service endpoint
200.000đ/cái
VPC
Chọn thêm khi cần tách network riêng cho workload
200.000đ/VPC
IPv4 Public
Bắt buộc tối thiểu 1 IP public mỗi cluster
60.000đ/IP
Ước tính chi phí / tháng
Worker nodes (3× Standard-4)
3 × 520.000đ
1.560.000đ
Control plane
etcd · API server · Scheduler
Miễn phí
IPv4 Public
1 × 60.000đ
60.000đ
Tổng ước tính
1.620.000đ / tháng
~54.000đ / ngày
Tạo cluster ngay → Cần cấu hình riêng? Liên hệ tư vấn

Có Gì Trong Mỗi Cluster Kubernetes VNDATA?

Mỗi cluster kubernetes khi tạo ra từ hệ thống của VNDATA sẽ được trang bị đầy đủ những tính năng cần thiết để hoạt động ổn định

Managed Control Plane

etcd, kube-apiserver, scheduler, controller-manager — VNDATA vận hành, update và backup. Bạn không cần quản lý.

Load Balancer

LB đầu tiên included mỗi cluster. Hỗ trợ TCP/HTTP, health check tự động, failover không gián đoạn.

VPC Private Network

Network nội bộ 10Gbps riêng biệt. Node-to-node traffic không tính phí, latency cực thấp.

IPv4 Public

1 IP public để expose cluster ra internet. Chỉ tính phí khi sử dụng IP thứ 2 trở lên.

Bandwidth 200Mbps

Mỗi node có 200Mbps băng thông internet. Internal traffic 10Gbps giữa các node không giới hạn và miễn phí.

Backup & Snapshot

Các node được backup hàng tuần miễn phí. Cơ chế snapshot (có phí) giúp bạn chủ động sao lưu theo kế hoạch.

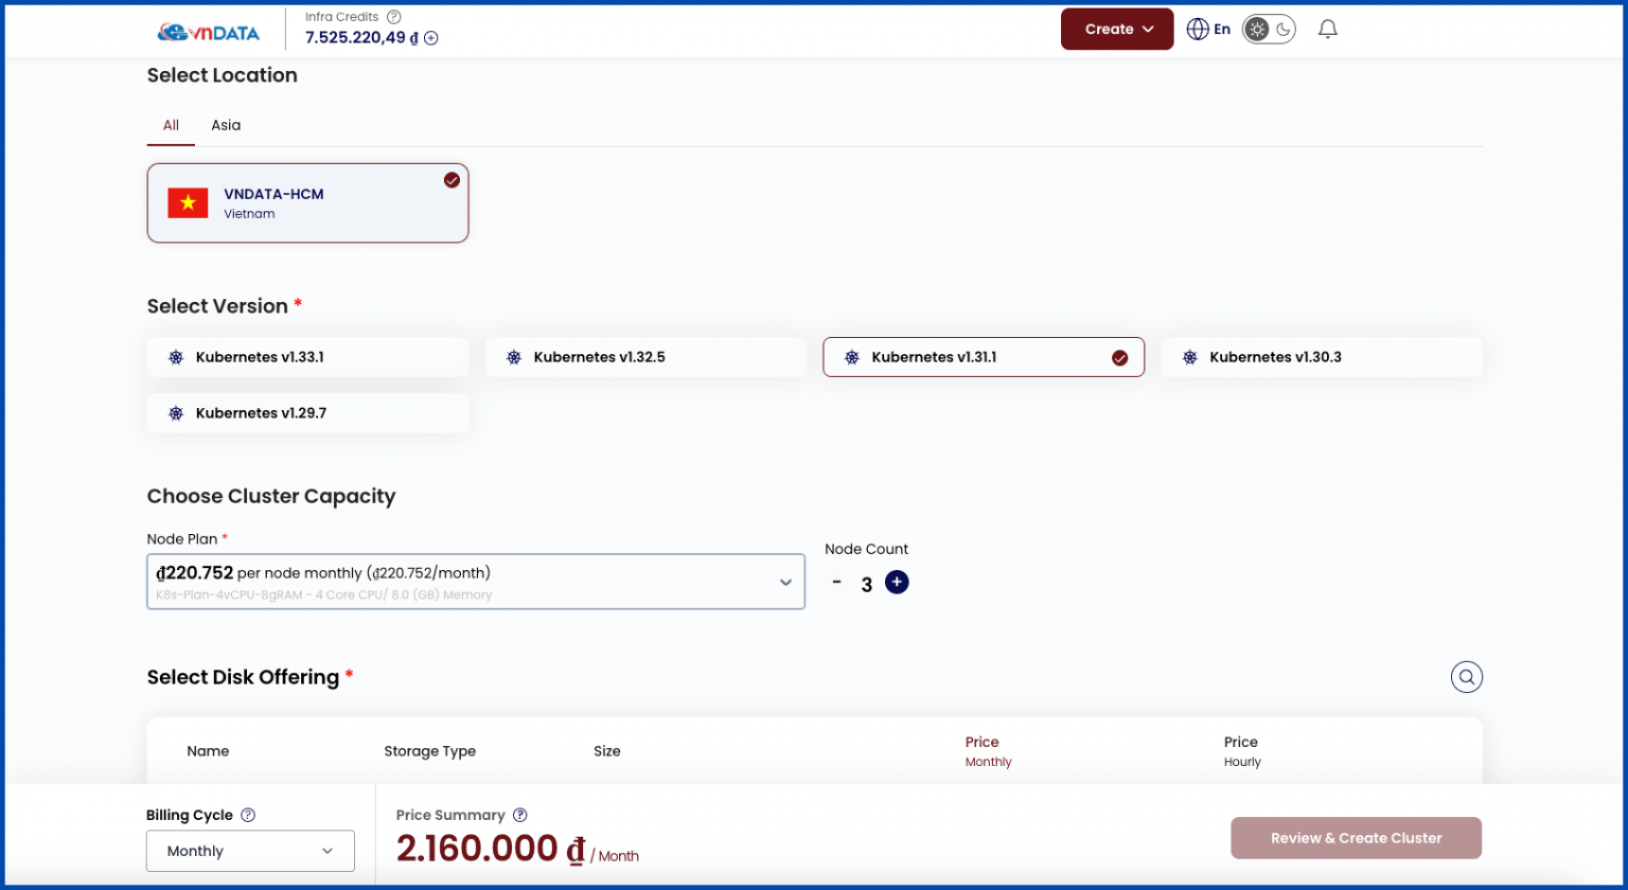
Quản trị dữ liệu dễ dàng với giao diện trực quan​

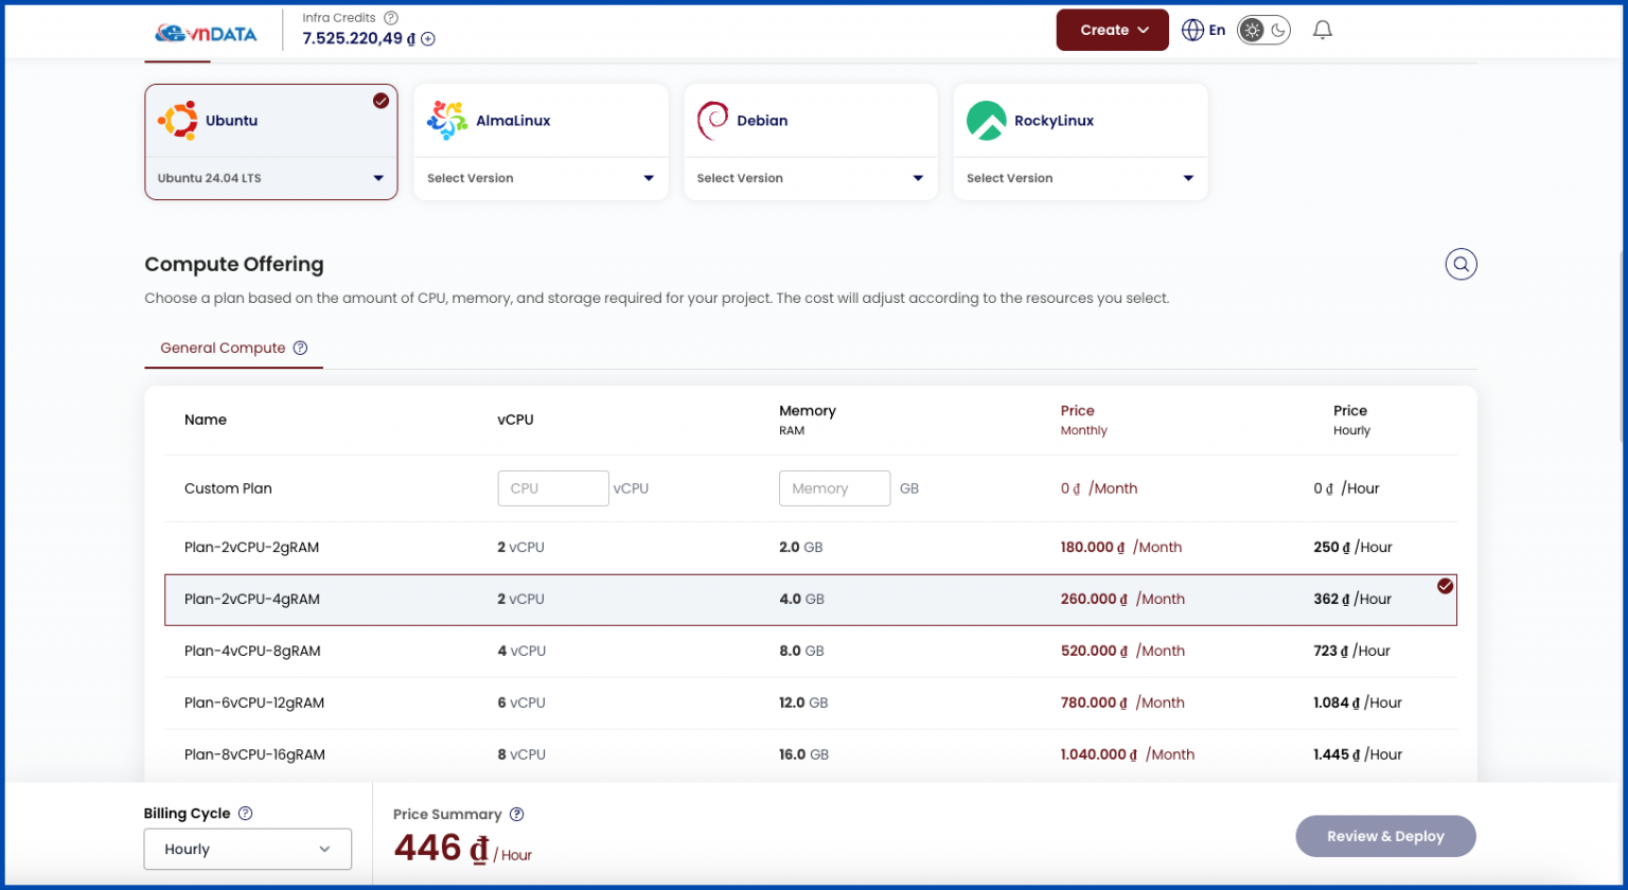
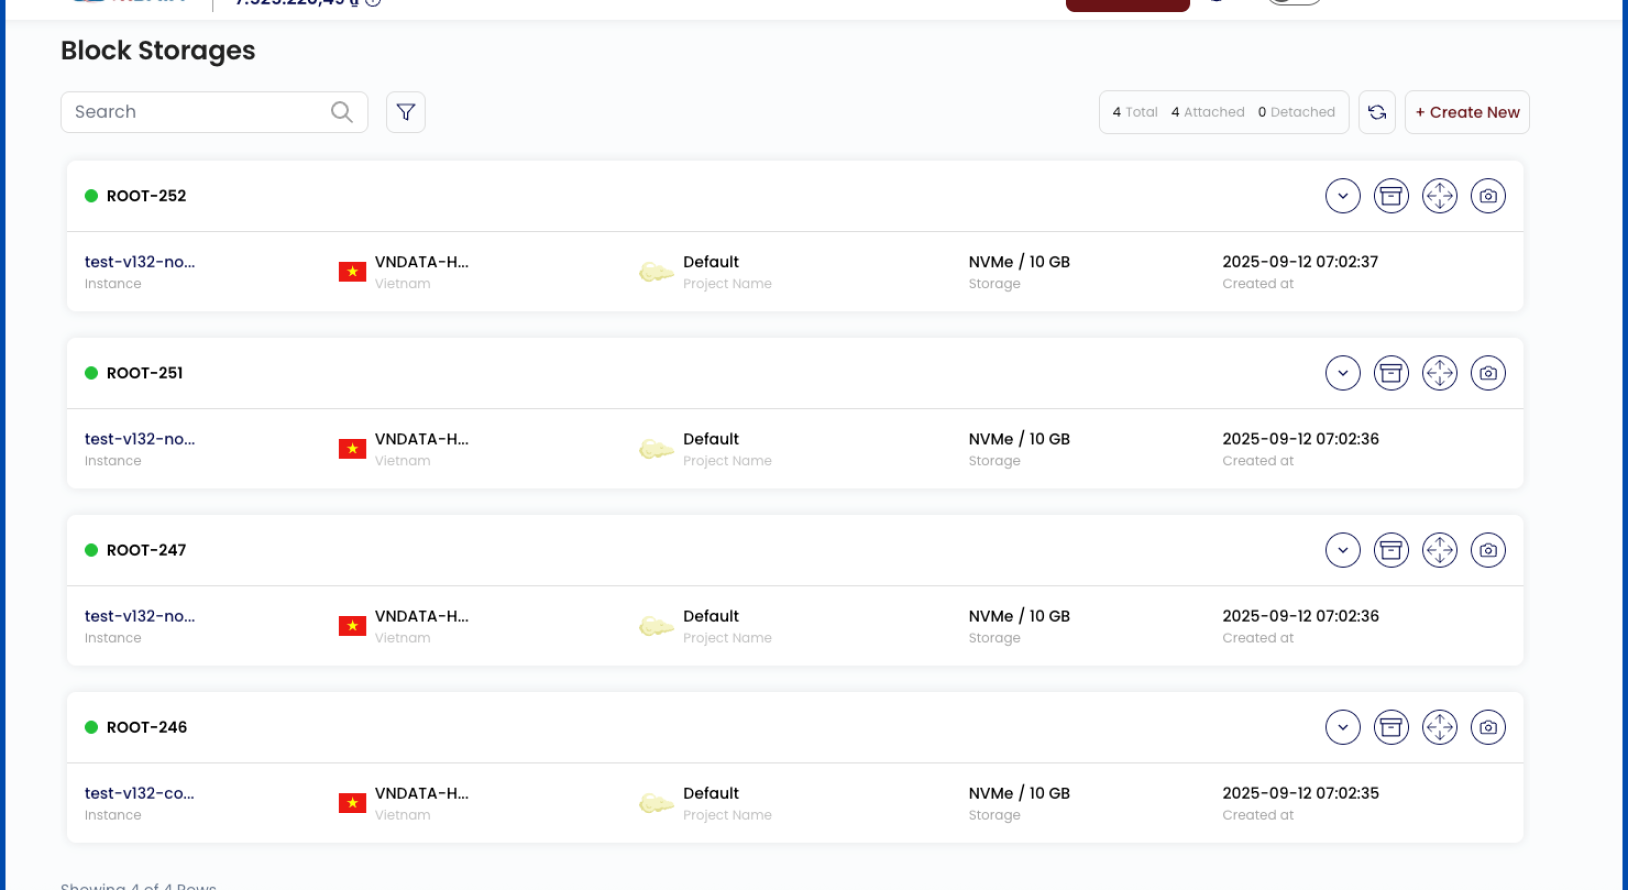
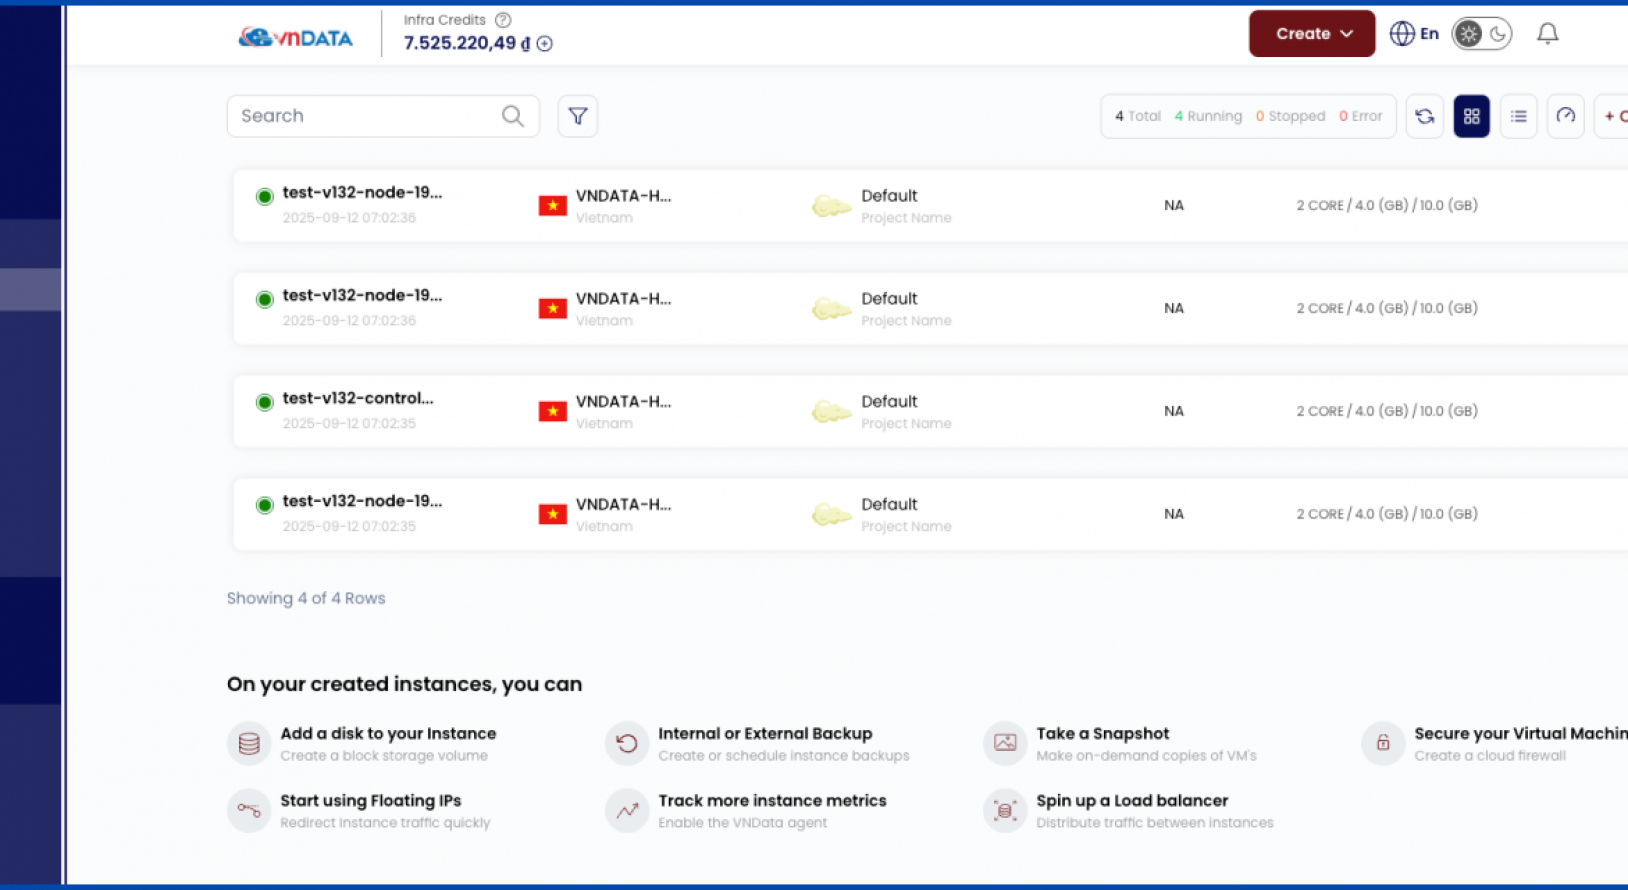
Giao diện Dashboard hiện đại đầy đủ chức năng để quản lý toàn bộ hạ tầng Private Cloud
Private Cloud VPC - Giải pháp tối ưu cho doanh nghiệp

Nếu bạn đang tìm kiếm một giải pháp hệ thống máy chủ tối ưu cho doanh nghiệp của mình, Private Cloud chắc chắn là sự lựa chọn hoàn hảo với hệ thống lưu trữ phân tán, ảo hóa linh hoạt và dễ dàng triển khai mở rộng.

Kubernetes là hệ thống mã nguồn mở để tự động hoá việc triển khai (deploy), mở rộng (scale), và quản lý các container (ví dụ Docker). Nó tổ chức các container thành các cluster gồm các node, đảm bảo ứng dụng luôn hoạt động, chịu lỗi và có thể bật/tắt pods khi cần.

  • Pod là đơn vị nhỏ nhất trong Kubernetes, có thể chứa một hoặc nhiều container.
  • Các container trong cùng một Pod chia sẻ mạng (network namespace) và lưu trữ (volume) nếu được cấu hình.
  • Khi Pod gặp lỗi, Kubernetes có thể tự động khởi tạo lại hoặc thay thế để đảm bảo số lượng mong muốn luôn được duy trì (qua Deployment hoặc ReplicaSet).

Service là cách để expose các Pod (ứng dụng) bên trong Kubernetes: cung cấp một địa chỉ IP ổn định để các client (hoặc các Pod khác) có thể kết nối, ngay cả khi Pods thay đổi hoặc bị recreate.

Có các loại Service thường gặp:

Loại ServiceMục đíchCó truy cập từ bên ngoài không?
ClusterIPChỉ trong clusterKhông
NodePortMở port trên mỗi Node để truy cập từ bên ngoài qua Node IP + portCó
LoadBalancerDùng Cloud provider để cấp IP công khai + cân bằng tải qua các NodeCó, dễ dùng trong production
  • ClusterIP: loại mặc định. Service chỉ có IP nội bộ, chỉ các Pod trong cluster mới truy cập được.
  • NodePort: mở một port tĩnh trên mỗi Node; bên ngoài có thể dùng <NodeIP>:<NodePort> để vào service. Port trong khoảng (mặc định) 30000–32767.
  • LoadBalancer: tích hợp với nhà cung cấp cloud để cấp IP bên ngoài và cân bằng tải giữa các Node. Dùng khi muốn expose ứng dụng cho người dùng bên ngoài với tính sẵn sàng cao hơn.
  • Liveness probe: kiểm tra xem container có còn ‘sống’ (alive) hay không. Nếu probe này failed, Kubernetes sẽ khởi động lại container.
  • Readiness probe: kiểm tra xem container đã sẵn sàng nhận traffic chưa. Nếu chưa ready, nó sẽ không được đưa vào danh sách backend của Service – nghĩa là không nhận request từ client.
  • Ngoài ra còn Startup probe: dùng khi container mất thời gian khởi động lâu; probe này chạy đầu tiên để đảm bảo container đã khởi xong trước khi các probe khác bắt đầu kiểm tra.
  • Khi bạn muốn route traffic HTTP/HTTPS theo đường dẫn (path) hoặc tên miền (hostname) vào các service khác nhau trong cluster.
  • Khi bạn muốn sử dụng SSL/TLS termination (nghĩa là Ingress controller xử lý HTTPS trước khi chuyển vào cluster).
  • Thay vì dùng nhiều LoadBalancer cho từng service nhỏ, bạn có thể dùng 1 Ingress để quản lý nhiều route — tiết kiệm tài nguyên và chi phí.
  • Dùng Deployments hoặc ReplicaSets để chỉ định số lượng Pod mong muốn. Kubernetes sẽ đảm bảo số lượng này luôn được duy trì.
  • Dùng Horizontal Pod Autoscaler (HPA): tự động tăng hoặc giảm số Pod dựa trên tài nguyên sử dụng (CPU, RAM) hoặc metric tùy chỉnh.
  • Nếu cần, có thể mở rộng Node-level cluster hoặc sử dụng autoscaling node (nếu cloud provider hỗ trợ).
  • Có. Tùy vào nhà cung cấp cloud hoặc loại LB (ví dụ AWS ELB, GCP LB, hay LB của cloud provider khác), sẽ có các giới hạn như số kết nối đồng thời (concurrent connections), throughput, số lượng IP được cấp, số lượng rules (hostname/path), SSL certificates, v.v.
  • Thường nếu yêu cầu lớn hơn giới hạn, bạn cần yêu cầu nâng cấp hoặc dùng nhiều LB, hoặc sử dụng giải pháp Ingress + LB.
  • Đầu tiên cần certificate (cả tự ký hoặc từ CA như Let’s Encrypt).
  • Với Ingress controller: cấu hình TLS trong Ingress manifest, chỉ định secret chứa certificate. Ingress controller sẽ thực hiện SSL termination.
  • Với LoadBalancer service trực tiếp (nếu cloud provider hỗ trợ SSL termination), bạn có thể upload certificate hoặc dùng chứng chỉ đã tích hợp sẵn.
  • Có. Khi bạn dùng Deployment với replica >1, Kubernetes sẽ giữ số lượng Pod theo đúng mong muốn. Nếu Pod bị crash, nó sẽ tự tạo lại.
  • Dùng Rolling Update để cập nhật phiên bản mới mà không gián đoạn: Kubernetes sẽ dần thay Pod cũ bằng Pod mới, đảm bảo luôn có Pod sẵn sàng serve traffic (dùng readiness probe để xác định).
  • Có thể dùng chiến lược như Blue-Green hoặc Canary để kiểm thử phiên bản mới trước khi hoàn toàn chuyển traffic

PersistentVolume (PV) là gì?

PersistentVolume (PV) là một tài nguyên trong Kubernetes đại diện cho một bộ lưu trữ thực tế bên ngoài cluster hoặc trong node, có thể là ổ đĩa block, NFS, storage do Cloud Provider cung cấp, v.v. Nó độc lập với Pod — nghĩa là khi Pod bị xoá, dữ liệu vẫn lưu trên PV.

PersistentVolumeClaim (PVC) là gì?

PersistentVolumeClaim (PVC) là một yêu cầu từ người dùng (hoặc ứng dụng) để có một lượng lưu trữ với kích thước, access mode, và storage class cụ thể. PVC sẽ được “bind” với một PV phù hợp (nếu có) hoặc Kubernetes sẽ tạo (dynamic provisioning) nếu cluster có StorageClass hỗ trợ.

Khi nào cần dùng?

  • Khi ứng dụng của bạn cần lưu dữ liệu vượt qua vòng đời của Pod (ví dụ: cơ sở dữ liệu, file upload, logs). Nếu chỉ chạy các container “thử nghiệm” mà dữ liệu không quan trọng thì có thể dùng volume ephemeral (volumes tạm thời).
  • Khi muốn sử dụng storage ngoài node, chia sẻ giữa nhiều Pod hoặc cần khả năng phục hồi dữ liệu khi Pod bị khởi động lại hoặc di chuyển node.

Vì sao bạn nên chọn sử dụng dịch vụ tại VNDATA?

Chúng tôi kết hợp hạ tầng mạnh mẽ chuẩn quốc tế với dịch vụ hỗ trợ bản địa tận tâm để mang lại trải nghiệm lưu trữ vượt trội.

Hạ tầng Data Center Tier-3

Sở hữu hạ tầng tại các trung tâm dữ liệu lớn nhất Việt Nam (Viettel, FPT, VNPT). Đạt tiêu chuẩn Tier-3, cam kết độ ổn định và tính sẵn sàng của dữ liệu lên đến 99.9%.

Phần cứng Enterprise cao cấp

Hệ thống sử dụng 100% linh kiện chính hãng từ Dell, HP, Intel... và ổ cứng SSD chuyên dụng cho Cloud, đảm bảo hiệu suất truy xuất dữ liệu (IOPS) cao nhất.

Băng thông nội địa 40Gbps

Hệ thống mạng được đấu nối trực tiếp với các ISP lớn, tổng băng thông lên đến 40Gbps. Đảm bảo tốc độ upload/download cực nhanh, không phụ thuộc vào cáp quang biển.

Tối ưu chi phí đầu tư

Chính sách giá linh hoạt, phù hợp với mọi quy mô doanh nghiệp. VNDATA giúp khách hàng tiết kiệm tối đa chi phí hạ tầng nhưng vẫn đảm bảo nhận được chất lượng dịch vụ cao cấp nhất.

Uy tín & Kinh nghiệm

Với 10+ năm hoạt động trong lĩnh vực Cloud, VNDATA là đối tác tin cậy của hàng ngàn doanh nghiệp. Chúng tôi hiểu rõ thị trường và luôn tiên phong cập nhật những công nghệ mới nhất.

Đồng hành & Hỗ trợ

Không chỉ là nhà cung cấp, chúng tôi là người đồng hành kỹ thuật. Đội ngũ chuyên gia luôn sẵn sàng tư vấn, giải quyết mọi vấn đề 24/7 để đảm bảo công việc kinh doanh của bạn luôn thông suốt

Khách hàng nói gì về VNDATA?

Sự hài lòng của các đối tác là minh chứng rõ nhất cho chất lượng hạ tầng và dịch vụ hỗ trợ tận tâm của chúng tôi
Tài liệu hỗ trợ kỹ thuật Private Cloud

Tổng hợp các tài liệu hướng dẫn chi tiết giúp bạn tích hợp và tối ưu hóa hệ thống lưu trữ chỉ trong vài phút.

Những câu hỏi thường gặp về Private Cloud VPC

Tổng hợp các câu hỏi phổ biến về hạ tầng Private Cloud VPC, khả năng mở rộng, bảo mật dữ liệu và vận hành hệ thống doanh nghiệp.
  • VPC (Virtual Private Cloud) là công nghệ cô lập mạng ảo ở tầng L2/L3 bằng phần mềm (Software-Defined Networking – SDN). Khi quý khách tạo cụm Kubernetes Cluster, toàn bộ các máy chủ (Worker Nodes), hệ thống điều khiển (Control Plane) và cơ sở dữ liệu sẽ được gom gọn vào một phân vùng mạng riêng biệt. Không một tài khoản hay máy chủ nào bên ngoài hệ thống có thể nhìn thấy hoặc truy cập trái phép vào mạng nội bộ này, đảm bảo tính riêng tư tuyệt đối cho dữ liệu doanh nghiệp.
  • Dù chạy trên hạ tầng phần cứng dùng chung (Multi-tenant) để tối ưu chi phí, nhưng mạng VPC sử dụng các giao thức đóng gói dữ liệu và cô lập nâng cao. Doanh nghiệp có toàn quyền thiết lập hệ thống Cloud Firewall (ACL), chia nhỏ các phân khu mạng (Subnet) và cấu hình Route Table giống hệt như một Trung tâm dữ liệu vật lý riêng độc lập. Kết hợp với VPN Gateway (IPsec/OpenVPN) tích hợp sẵn, dòng dữ liệu từ văn phòng hoặc on-premises của quý khách đi vào cluster được mã hóa hoàn toàn, mang lại mức độ an toàn tương đương với việc thuê riêng một hệ thống Private Cloud vật lý.
  • Mỗi cụm Cloud Kubernetes khi khởi tạo sẽ được tích hợp kèm 1 Enterprise Load Balancer ở cổng vào của mạng VPC để phân phối traffic (TCP/HTTP) và tự động failover giữa các node. Dịch vụ hỗ trợ băng thông nội bộ lên tới 10Gbps và không giới hạn dung lượng truyền tải giữa các máy chủ trong cùng VPC. Đối với các cấu hình VPN Gateway nâng cao hoặc khi quý khách cần bổ sung thêm nhiều Load Balancer cho các endpoint công khai khác nhau, hệ thống sẽ tính phí add-on cực kỳ linh hoạt theo nhu cầu sử dụng thực tế.
     
  • Quý khách có thể dễ dàng thiết lập một kết nối VPN Site-to-Site kết nối trực tiếp Trung tâm dữ liệu (hoặc văn phòng) hiện tại của doanh nghiệp với mạng VPC trên đám mây. Lúc này, cụm Cloud Kubernetes sẽ hoạt động như một phần mở rộng an toàn thuộc hạ tầng nội bộ, cho phép các ứng dụng hybrid (lai) trao đổi dữ liệu mượt mà, bảo mật mà không cần expose (lộ) các service nhạy cảm ra Internet công cộng.

Tư vấn giải pháp

Quý khách có thắc mắc hoặc cần tư vấn xin liên hệ chúng tôi 

Tư vấn VPS, Cloud, Server, S3:
Tư vấn Server, Colocation: